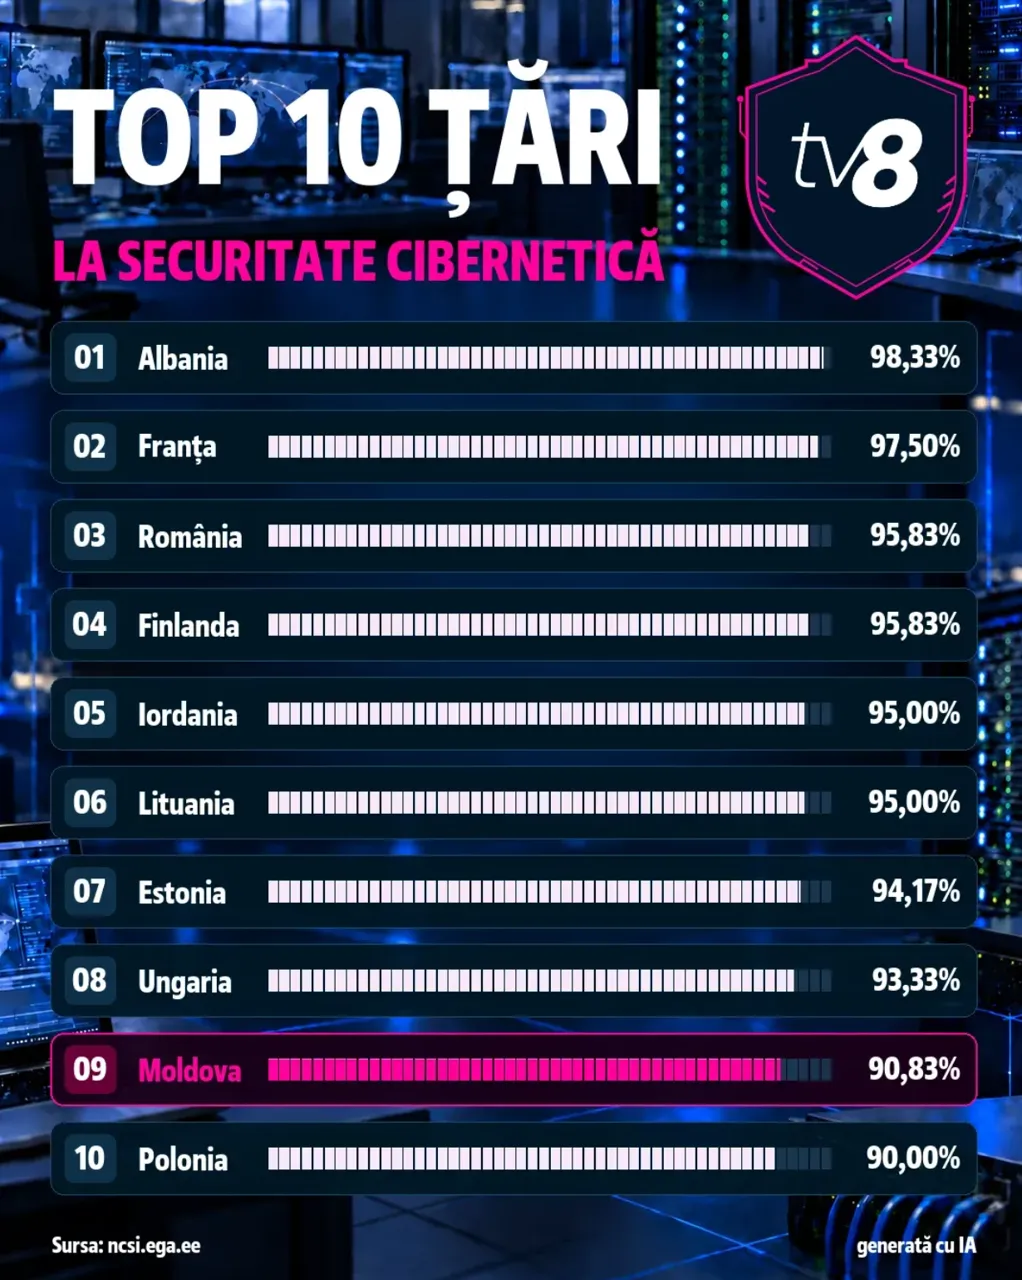
Potrivit clasamentului National Cyber Security Index, elaborat de e-Governance Academy din Estonia, Republica Moldova se situează pe poziția a noua la nivel mondial în ceea ce privește pregătirea pentru prevenirea și gestionarea amenințărilor cibernetice.
Cu un scor de 90,83 de puncte din 100, țara se află înaintea Poloniei, care ocupă locul zece. Primele trei poziții sunt deținute de Albania, Franța și România.
Ultima evaluare a R. Moldova a fost actualizată pe 16 august, cu aproximativ două luni înaintea atacului asupra infrastructurii digitale guvernamentale.
Indicele analizează cadrul legislativ, existența instituțiilor specializate, cooperarea dintre autorități și măsurile de securitate implementate. Totuși, poziția într-un asemenea clasament nu garantează că toate sistemele informatice ale statului sunt protejate împotriva vulnerabilităților.
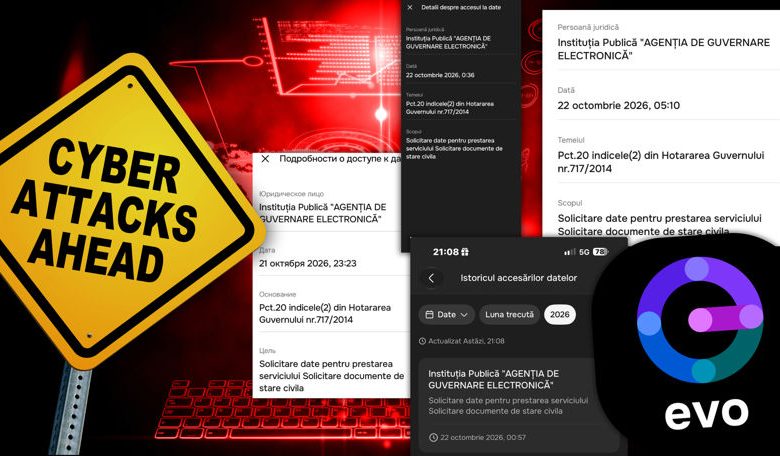
Atacul cibernetic asupra infrastructurii digitale guvernamentale s-a produs în perioada 19–23 octombrie.
Potrivit informațiilor prezentate, atacatorii au vizat date asociate cu aproximativ un milion de IDNP-uri, iar informațiile extrase ar fi vizat aproximativ 750.000 de numere de identificare.
Printre datele compromise s-ar număra informații de identificare personală, detalii despre membrii familiilor, bunuri, prestații sociale și anumite informații financiare.
Premierul Vasile Tofan a declarat că atacatorii ar fi folosit inteligența artificială pentru a exploata vulnerabilitățile sistemelor informatice.
Totodată, șeful Executivului a recunoscut existența unor probleme de securitate în infrastructura digitală a statului.
Potrivit premierului, informațiile personale extrase ar putea fi utilizate ulterior de escroci pentru a câștiga încrederea cetățenilor și a-i determina să divulge alte date confidențiale sau să efectueze plăți frauduloase.
În urma incidentului, Guvernul intenționează să investească în consolidarea securității cibernetice, inclusiv prin utilizarea unor sisteme de protecție bazate pe inteligență artificială.
Un specialist IT susține că a identificat o „eroare banală de programare”
Pe de altă parte, specialistul IT Serghei Zagaiciuc afirmă că a identificat o vulnerabilitate într-un program utilizat de sistemul guvernamental de autentificare electronică.
Într-o postare pe LinkedIn, expertul a explicat că programul verifica existența unei semnături digitale, însă nu confirma și dacă aceasta aparținea documentului supus verificării.
O asemenea deficiență ar putea permite acceptarea unor documente fără verificarea corespunzătoare a autenticității acestora.
Potrivit specialistului, problema reprezintă o „eroare banală de programare”, care ar fi trebuit identificată în timpul verificărilor de securitate, fără a fi necesară utilizarea inteligenței artificiale
Deși datele extrase nu oferă automat acces la conturile bancare ale persoanelor vizate, acestea pot fi utilizate în tentative de fraudă.
Infractorii ar putea folosi informațiile personale pentru a se prezenta drept reprezentanți ai unor instituții publice, bănci sau alte organizații și pentru a solicita date suplimentare ori autorizarea unor tranzacții.
În acest context, cetățenii sunt îndemnați să nu divulge parole, coduri de autentificare sau alte informații confidențiale și să evite accesarea linkurilor suspecte primite prin mesaje sau e-mailuri.
De asemenea, orice solicitare neobișnuită privind datele personale sau efectuarea unor plăți trebuie verificată direct la instituția ori banca respectivă, prin intermediul canalelor oficiale.