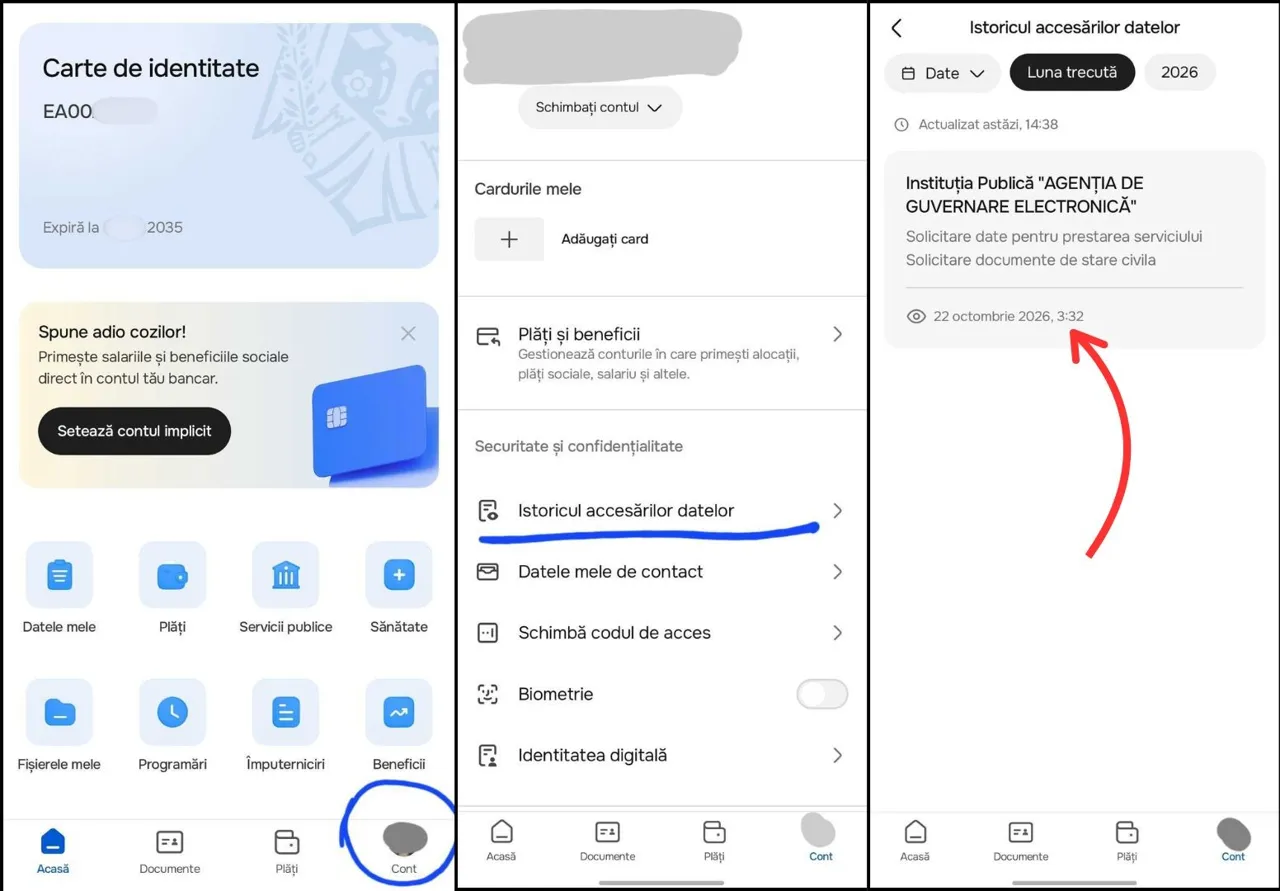

În Republica Moldova, cetățenii pot verifica cine, când și în ce scop le-a accesat datele cu caracter personal prin aplicația guvernamentală EVO, care poate fi accesată de pe telefon.
Pentru aceasta, doritorii trebuie să deschidă aplicația și să se autentifice. Apoi, trebuie să intre în secțiunea „Contul tău”, să caute opțiunea „Istoricul accesării datelor” și să acceseze butonul „Consultă lista instituțiilor care ți-au accesat informațiile, datele accesărilor și motivele indicate”.
Persoanele ale căror date au fost compromise vor vedea în istoric o accesare neobișnuită.
Care sunt riscurile?
Datele extrase pot fi folosite de persoane rău intenționate care se prezintă drept reprezentanți ai băncilor sau ai instituțiilor publice și solicită bani, parole, coduri de autentificare ori confirmarea unor operațiuni.
Menționăm că datele personale aferente aproximativ 750.000 de IDNP-uri ar fi fost extrase neautorizat în urma atacului cibernetic asupra sistemelor informaționale guvernamentale din Republica Moldova, anunțat pe 24 octombrie. Printre informațiile vizate se numără nume, prenume, date despre membrii familiei, pensii, prestații sociale, permise de conducere și informații financiare, inclusiv IBAN-uri și istoricul plăților prin MPay. Potrivit rezultatelor preliminare ale investigațiilor, în perioada 19–23 octombrie, atacatorii au efectuat interogări asupra a aproximativ un milion de IDNP-uri, încercând să obțină ilegal seturi de date cu caracter personal.
În acest context, autoritățile îndeamnă cetățenii să respecte câteva reguli:
- să fie vigilenți la apeluri, SMS-uri și e-mailuri suspecte;
- să nu comunice parole sau coduri de autentificare;
- să nu acceseze linkuri nesolicitate și să nu autorizeze plăți la solicitarea unor persoane necunoscute;
- să verifice orice solicitare neobișnuită contactând direct instituția sau banca, prin canalele oficiale;
- să contacteze imediat prestatorul serviciului dacă observă tranzacții sau operațiuni pe care nu le recunosc;
- să nu reacționeze la mesaje sau apeluri alarmiste care invocă membri ai familiei, fără a verifica informațiile;
- să verifice direct cu persoana respectivă, pe numărul cunoscut, dacă cineva apropiat pretinde că are un număr sau un cont nou.
Autoritățile spun că dezvoltarea inteligenței artificiale permite automatizarea tot mai avansată a atacurilor și identificarea mai rapidă a vulnerabilităților.
Potrivit celui mai recent raport al Agenției Uniunii Europene pentru Securitate Cibernetică din 22 septembrie 2026, în perioada de raportare au fost analizate peste 8.200 de incidente cibernetice în UE, dintre care circa 2.600 au vizat administrația publică, cel mai atacat sector.